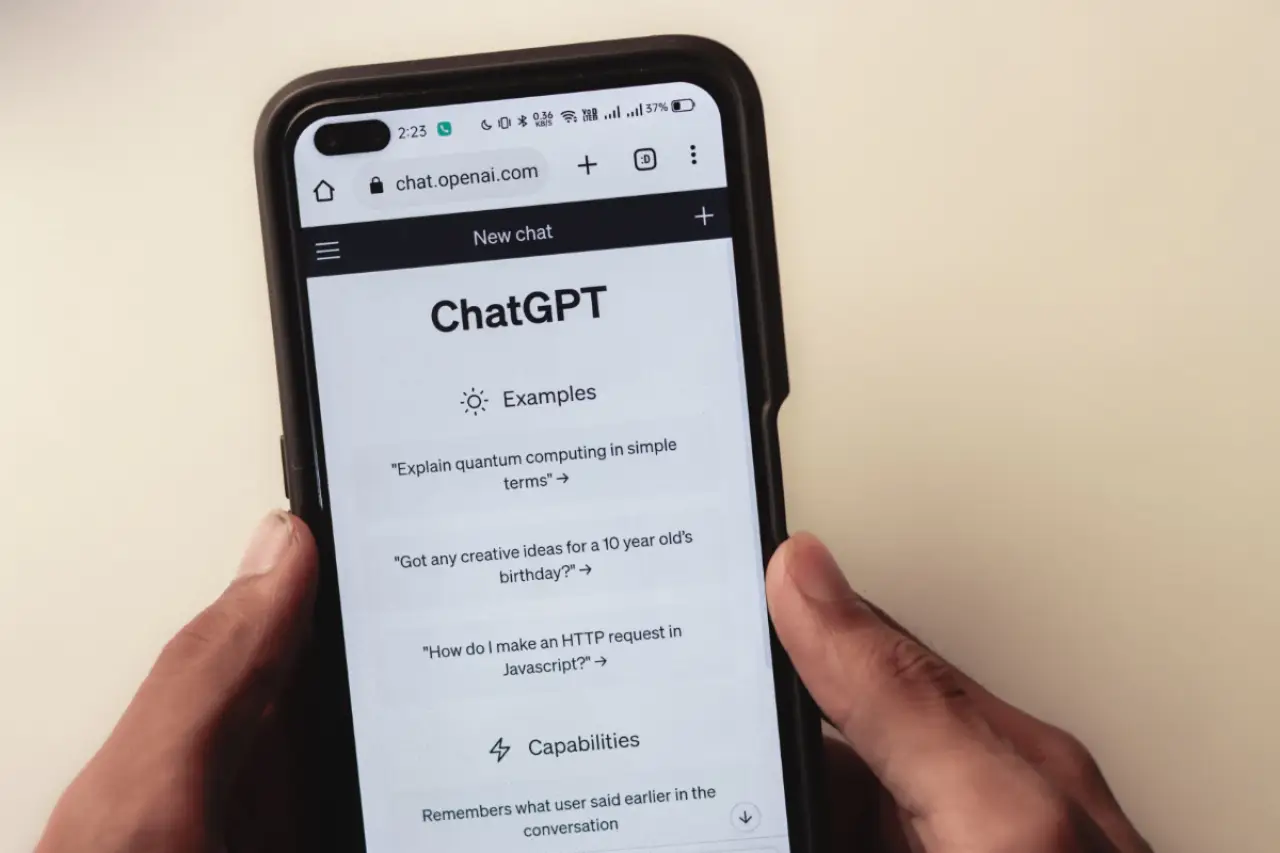
Yapay zeka araçları, kullanıcıların yalnızca soru sorup metin üretmesiyle sınırlı kalmıyor. Sağlık, aile, ekonomi ve iş sorunları gibi hassas konular da bu sistemlerle paylaşılabiliyor. Bu nedenle yazışmaların saklanma süresi ve kimler tarafından erişilebileceği önem taşıyor.
OpenAI'nin 24 Ağustos 2026 tarihli Avrupa gizlilik politikasına göre kullanıcıların istemleri, yüklediği dosyalar ve gönderdiği diğer içerikler kişisel veri kapsamına girebiliyor. IP adresi, cihaz bilgileri ve kullanım kayıtları gibi teknik veriler de işlenebiliyor. Bulut tabanlı hizmetlerde mesajların yanıt üretmek amacıyla sağlayıcının sistemlerine iletilmesi ise zorunlu.Normal ChatGPT sohbetleri, kullanıcı silene veya geçerli çalışma alanı saklama politikası uygulanana kadar hesapta tutulabiliyor. Silinen sohbetler, hukuki veya güvenlik gerekçesi bulunmadığı durumda 30 gün içinde kalıcı biçimde silinmek üzere işleme alınıyor. Geçici sohbetler ise model geliştirmede kullanılmıyor ve güvenlik amacıyla 30 güne kadar saklanabiliyor.
8 Ekim 2026'da Discover Artificial Intelligence dergisinde yayımlanan bilimsel derleme, konuşmaya dayalı büyük dil modellerinde mahremiyet risklerini inceliyor. Araştırma, bazı modellerin eğitim verilerini belirli koşullarda yeniden üretebilmesi, saldırganların istemler veya sistem açıkları üzerinden konuşma geçmişine ulaşabilmesi ve gizlilik tekniklerinin bütün koşullarda tam koruma sağlamaması konusunda uyarıda bulunuyor.
Güvenlik açıkları veya yetkisiz erişim, sohbet içeriklerinin yanı sıra eklenen belgeler, fotoğraflar ve kişisel bilgileri de riske açık hâle getirebilir. Kimlik belgesi, sağlık raporu, özel yazışma veya finansal kayıt yüklenmiş bir konuşmanın ele geçirilmesi daha ağır sonuçlar doğurabilir. Bununla birlikte her ihlal bütün sohbetlerin açığa çıkmasını gerektirmez.
OpenAI, kişisel hesaplarda model geliştirme seçeneğinin kapatılabildiğini ve bu ayarın yeni konuşmaların eğitimde kullanılmasını engellediğini belirtiyor. Ancak bu seçenek geçmiş sohbetleri silmez. Kullanıcıların kimlik, banka hesabı, şifre ve doğrulama kodu gibi verileri paylaşmaması, geçici sohbet seçeneğini değerlendirmesi ve paylaşım bağlantılarının erişimini kontrol etmesi öneriliyor.
Kaynak: Evrensel